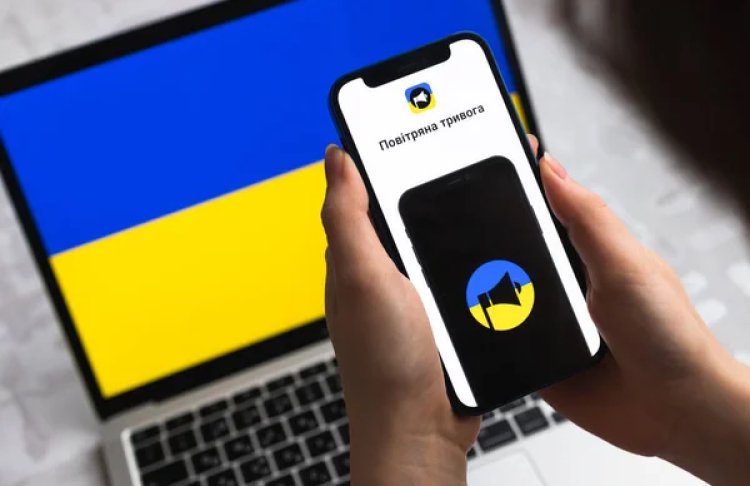
Мобільний додаток "Повітряна тривога" став обʼєктом кібератаки, внаслідок якої зʼявилися сповіщення про радіаційну небезпеку. За короткий час зловмисники атакували мобільний застосунок МНС Росії.
Кібератака на "Повітряну тривогу"
1 листопада на платформі "Повітряна тривога", популярній серед українських користувачів, була помічена хакерська атака. У соціальних мережах почали з’являтися скріншоти з шокуючими сповіщеннями, серед яких загроза радіації, хімічної небезпеки, а також інформація про нібито "підлітка Орєшніка" і загрози вуличних боїв у столиці.
Усі ці повідомлення з'явилися практично одночасно.
Згодом мобільний додаток став недоступним для багатьох користувачів.
У Повітряних силах ЗСУ підтвердили, що "Повітряна тривога" зазнала зовнішнього впливу, водночас наголошуючи, що реальної радіаційної загрози немає.
Центр протидії дезінформації також повідомив про можливий хакерський злом додатку, закликавши громадян не панікувати, уникати неофіційних посилань і не розповсюджувати неперевірену інформацію.
Важливо слідкувати за офіційними повідомленнями про повітряні тривоги через перевірені канали та ресурси.
Telegram-канал "Повітряна тривога" підтвердив факти несанкціонованого втручання у функціонування програми.
Вони зазначили: "Ми відключили пуш-сповіщення та тимчасово призупинили роботу застосунку. Оскільки в додатку не зберігається персональна інформація, загроза для користувачів відсутня. Не переходьте за посиланнями з підозрілих сповіщень".
Наразі "Повітряна тривога" поступово відновлює свою роботу, й команда розробників вже надсилає сповіщення користувачам.
Зараз на карті доступна інформація про різні рівні небезпеки (жовтий — дронова загроза і червоний — масовані атаки). Пуш-сповіщення про тривоги також вже відновлені. Водночас зображення цілей на карті тимчасово недоступні”, — повідомили представники сервісу.
Розробники запевнили, що впроваджують нові заходи кіберзахисту, щоб уникнути повторення подібних інцидентів у майбутньому. Вони також наголосили на повній безпеці для користувачів, оскільки сервіс працює в анонімному режимі без збору та зберігання особистих даних.
Атака на додаток МНС РФ
Протягом кількох годин хакери здійснили масовану атаку на додаток МНС Росії. У ніч на 2 листопада користувачі отримали повідомлення про нібито запуск "ядерних боєголовок" у всіх регіонах РФ, де зазначалося, що боєголовки летять на носіях P1-SUN, що є українським дроном, розробленим проти ворожих безпілотників.
Жителів закликали запастися провізією на три тижні та шукати укриття у підвалах.
Подібні повідомлення також почали надходити з каналів регіональних управлінь МНС у російському месенджері.
МНС повідомило про проведення робіт для усунення вразливостей у мобільному додатку та відновлення його нормальної роботи.
Нагадаємо, що у вересні Кабінет міністрів України ухвалив рішення про адаптацію держави, бізнесу та інфраструктури до нових загроз з боку російських авіаційних атак, зокрема позначивши "жовтий" рівень як загрозу з дронів та "червоний" — комбіновану загрозу.