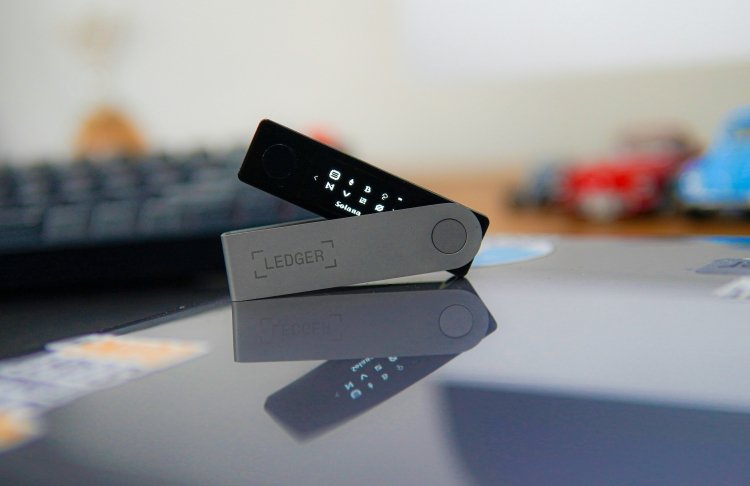
Протягом минулого тижня кіберзлочинці здійснили атаку на криптогаманці користувачів французької компанії "Ledger", викравши цифрові активи на суму приблизно 90 мільйонів доларів США. Для реалізації цього злочину вони встановили спеціальні компоненти для зчитування паролів у пристрої ще до їх продажу.
Про це повідомляє Financial Times.
Компанія Ledger охарактеризувала цей інцидент як одну з найбільш серйозних атак у сфері криптовалют. Виробник пропонує пристрої, що нагадують флеш-накопичувачі, які призначені для безпечного зберігання паролів без доступу до інтернету, що забезпечує захист від онлайн-атаки. Проте злочинці обрали інший шлях і втрутилися в процес доставки пристроїв.
Як пояснили в Ledger, зловмисники протягом кількох місяців активно купували нові гаманці компанії, акуратно відкривали їх, інтегрували в них приховані елементи для крадіжки секретних фраз під час першого запуску, а потім реалізовували вже модифіковані пристрої через посередників у Південно-Східній Азії.
Компанія також зазначила, що злочинці створили власну мережу серверів для збору паролів, впровадили механізми для відмивання викрадених коштів і витратили мільйони доларів на підготовчі заходи, що дозволило їм блискавично спустошити рахунки користувачів.
Ринок та дослідження посередників
Всі небезпечні пристрої були розповсюджені через офіційного посередника в Малайзії під назвою "CryptoBilis". Цей продавець повідомив, що призупинив всі продажі та поставки продуктів Ledger і активно співпрацює в розслідуванні даного інциденту.
Компанія Ledger запевнила, що її комп'ютерні системи не піддавалися зламам. Інцидент стався вже після відправки пристроїв з заводу. В результаті, виробник посилив внутрішні процедури та заборонив партнерам повторно перепродавати гаманці, навіть якщо упаковка виглядає абсолютно новою.
Конкурент Ledger, компанія "Trezor", також терміново зменшила кількість своїх партнерів, щоб особисто перевірити кожного з них. Комерційний директор Trezor, Денні Сандерс, підкреслив, що пристрій вважається безпечним тільки тоді, коли забезпечується надійність всього його шляху до кінцевого споживача, тому компанія посилює контроль над доставкою і зберіганням.
Схожі інциденти мають місце не вперше: у серпні хакери викрали близько 116 мільйонів доларів з гаманців "Coldcard" через вразливість у системі. Аналітична компанія "Chainalysis" повідомила, що злочинні угруповання планують свої операції все більш ретельно, а цифрові валюти залишаються критично важливими для сучасних злочинів.
Нагадаємо, що раніше відзначалося, що компанія "Open Standard", підтримувана більш ніж 100 корпораціями, включно з Visa, Stripe та Mastercard, стала однією з найбільших ініціатив щодо впровадження нової форми цифрових грошей на масовий ринок.